sql-injisering
Dette må du vite om SQL-injisering – og slik beskytter du deg
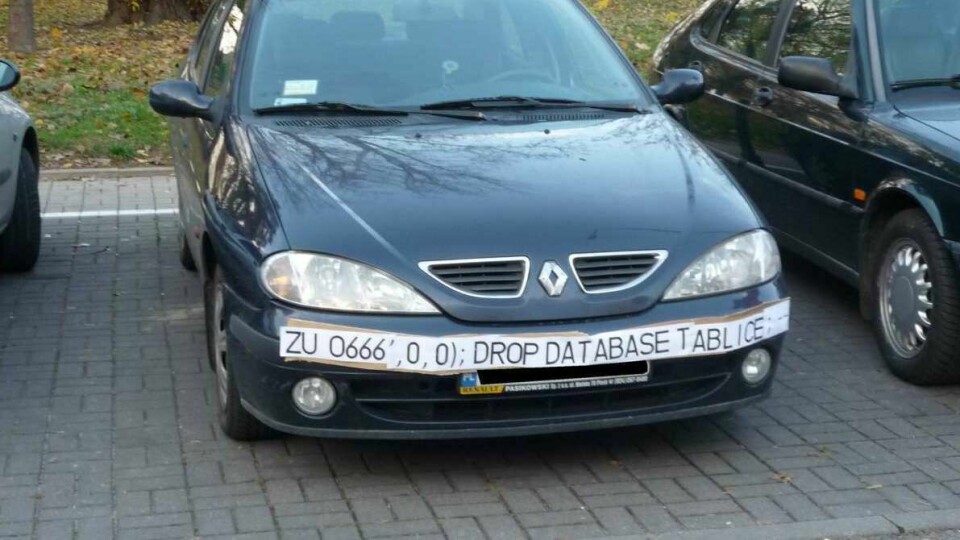
Bildet er antagelig manipulert, men er et morsom eksempel på at det er viktig å behandle inndata med forsiktighet. Her forsøkes det angivelig å få en system for gjenkjenning av bilskilt til å slette en tabell i databasen. Bildet har sirkulert på nettet i alle fall siden 2008. Opphavet er ukjent.
IT-systemer kan angripes på en lang rekke måter. Men knapt noen er like enkle å utføre som det som gjerne kalles for SQL-injisering («SQLi – SQL injection»). Derfor er SQL-injisering blant de aller mest benyttede og effektive angrepsteknikkene som finnes, selv om det er relativt enkelt å beskytte seg mot slike angrep. SQL (Structured Query Language) er språket som vanligvis brukes i spørringer til relasjonsdatabaser.
I likhet med andre injiseringsangrep, dreier SQL-injisering seg om å få systemet til å tolke inndata som kode eller instruksjoner. Dette er mulig å få når inndataene er utilstrekkelig kontrollert.
Store lekkasjer