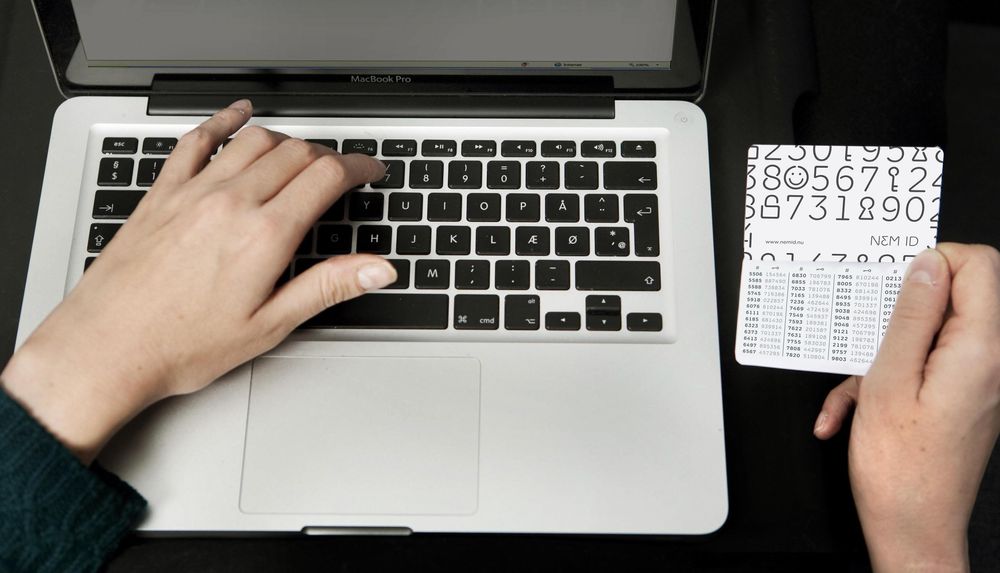

Nets har sperret sertifikater knyttet til NemID – den danske versjonen av BankID – som leveres av Gemalto IDprime.
Det skyldes at det er funnet en sårbarhet som gjør at angripere kan regne seg frem til innloggingsnøkkelen ved å ha tilgang til den offentlige krypteringsnøkkelen. Det skriver Version2.dk.
Sårbarheten kalles «The Return of Coppersmith's Attack» (ROCA).

- LES OGSÅ: Millioner av kryptonøkler må byttes ut
Rammer ikke bankene
Selv om det krever betydelig regnekraft å gjennomføre et slikt angrep, er det fortsatt mulig.
Dermed kan angriper gi seg ut for å være en annen person når de får tilgang til offerets digitale underskrift.
– Dette er ikke et problem når det kommer til innlogging i danske banker, da de bruker en annen standardnøkkel for innlogging, sier ekspert Christian Panton til Version2.dk.
Ikke utnyttet
Nets opplyser i en pressemelding at selskapet finner det usannsynlig at noen har utnyttet sårbarheten.
– Selv om vi anser det som usannsynlig at nøkkelkortene fra Gemalto er kompromittert, har vi valgt å sperre sertifikatene etter at vi ble gjort kjent med sårbarheten, skriver selskapet i pressemeldingen.
Nets jobber nå sammen med Gemalto for å utbedre ROCA-sårbarheten i ID-brikken. De opplyser også at selskapet bare har sperret ute 200 sertifikater i hele Danmark.
Et ROCA-angrep kan i praksis utføres på nøkler på opp til 2048-bits.
Koster 320 000 kroner å knekke
Men det kreves regnekraft. Og mye av den. Med nettskyen er ikke det et like stort problem som i gamledager.
Nå vil det for eksempel koste 40 000 dollar - rundt 320 000 norske kroner - å knekke en 2048-bits nøkkel i Amazon sitt skysenter. Den prisen virker nok avskrekkende for de fleste av oss.
Benyttes det derimot en 1048-bits nøkkel vil det bare koste 78 dollar – 625 norske kroner – å knekke krypteringen.
– Siden det ikke er mange tjenestetilbydere som tok i bruk Gemalto-innloggingsbrikkene, er heldigvis dette en sårbarhet som rammer veldig få danske brukere, sier Christian Panton til Version2.dk