

Ingen får vite hvor han bor eller hvor hytta ligger. Han har få venner.
Arne Christian Haugstøyl leder Nasjonal sikkerhetsmyndighet (NSM).

Hvert år legger Politiets sikkerhetstjeneste, Etterretningstjenesten og Nasjonal sikkerhetsmyndighet frem sine vurderinger av trusselbildet.

Arne Christian Haugstøyl og NSM presenterer rapporten Risiko 26, som er basert på varsler om cyber-hendelser og status for datasikkerhet.
sikkerhet
– Jeg er også blitt lurt en gang. Det var ordentlig pinlig.
Arne Christian Haugstøyl, sjefen for Nasjonal sikkerhetsmyndighe (NSM), har selv kjent følelsen av å bli svindlet. Heldigvis viste det seg å være en test fra kolleger.
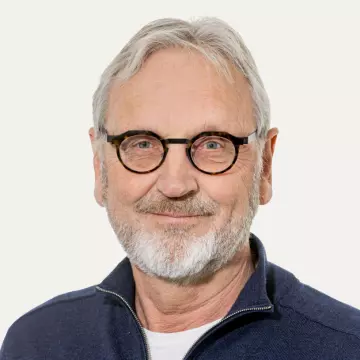
Haugstøyl setter seg helt opp i hjørnet i sofaen. I mørkeblå dress, men med åpen skjorte. Han fremstår mer som traust enn smørblid sørlending. Som naturlig er for åmlinger. Han vokste opp i Åmli, som ligger mellom kysten og fjellbygdene i Agder. Faren var båtbygger, mora banksjef.
Mens sjefene i Etterretningstjenesten og Politiets sikkerhetstjeneste (PST) kommer med sine årlige trusselvurderinger, kommer Haugstøyl med NSMs risikovurdering. I år handlet den blant annet om store sikkerhetshull i datasystemene til statlige institusjoner som er underlagt sikkerhetsloven.
Haugstøyl brukte egne ansatte hackere til å ta seg gjennom systemene.
– Det er viktig for meg å presisere at det er institusjonene selv som ber oss om å teste systemene. Våre tester avslørte svake passord hos administratorene eller at ansatte bruker samme passord over mange år.
– Bør det innføres påbud om totrinnsidentifisering?
– Det skal ikke jeg mene så mye om, selv om det burde være en selvfølge at man har det. En økende trend i år når det gjelder sosial manipulering, er at man kommer inn i systemene til tross for totrinns-identifisering ved å utgi seg for å være en bank, for eksempel.
– Hvor mange varsler om cyberangrep fikk dere i 2025?
– Det ønsker vi ikke å oppgi, men vi ser store mørketall fordi mange ikke varsler. Noen tror det er dårlig reklame for virksomheten. Vi mener det er viktig at det blir varslet, slik at vi blir bedre på å avdekke svakheter. Det er ikke lenger spørsmål om du blir rammet av en cyberhendelse, men når det skjer.
Utløste lekkasje
For et år siden ble en demning, Risevatnet i Bremanger, rammet av et cyber-angrep som gjorde at 500 liter vann i sekundet rant ut i flere timer før lekkasjen ble stoppet.
PST gikk ut med informasjon om at det var prorussiske hackere som sto bak. De hadde klart å åpne en ventil ved å komme seg inn i kontrollsystemet til damanlegget.
– Er det et økende antall angrep mot energisektoren?
– Nei, vi ser heller en trend som preges av opportunisme. Man utnytter sårbarheter der man finner dem, gjerne på tvers av flere sektorer. Det gjelder også når nulldagssårbarheter blir kjent. Opportunismen øker for eksempel når en sårbarhet er i ferd med å lukkes. Da ser man at trusselaktørene utnytter muligheter til å lure eller manipulere dem som leter etter hjelp til å lukke sårbarhetene.
– Hva er en nulldagssårbarhet?
– Det betyr at hackere klarer å utnytte svakheter i program- eller maskinvare før produsenten klarer å lukke dem. Ergo har du null dager på å lukke sårbarhetene før angrepet er utført. Trenden er at dette ofte gjelder sårbarheter i ulike typer infrastruktur.
Haugstøyl forklarer at NSM er spesielt opptatt av sikkerheten i energi- og kraftsektoren fordi den er så viktig for totalforsvaret av Norge.
– Vi pleier å si at et langvarig strømbrudd er alle krisers mor.
Haugstøyl nevner angrepet mot det polske strømforsyningsnettet 29. desember i fjor som et eksempel.
Midt i den bitende vinterkulden ble minst 30 vind- og solparker og et kraftvarmeverk som forsyner nesten 500.000 kunder, angrepet samtidig.
Hackerne lyktes med å installere wiper-malware, som er utviklet for å ødelegge data permanent.
En rapport om hendelsen fra polske cybersikkerhetsmyndigheter anklaget gruppen «Berserk Bear» for å stå bak angrepet. Den knyttes til den russiske etterretningstjenesten FSB.
Strøm herfra til månen
NVE har hovedansvaret for å sikre strømforsyningen i Norge, men NSM samarbeider med både NVE og Havtil for å øke sikkerheten i kraftsektoren og oljeindustrien på norsk sokkel.
– Vi har 356.000 kilometer med strømkabler i Norge. Det er like langt som herfra til månen, og kablene er tilknyttet minst tusen trafostasjoner. Vi har 8800 kilometer med gassrør som forsyner Europa med norsk gass. Det går ikke an å sikre alt dette hundre prosent, verken fysisk eller digitalt, men vi er opptatt av redundans og reservekapasitet slik at forsyningen kan gjenopprettes raskest mulig.
Haugstøyl sier at NSM har gjort NVE oppmerksom på at man nå må forberede seg på andre og mer alvorlige scenarioer. Det betyr for eksempel at kraftselskapene må sikre seg med reservedeler, slik at man raskest mulig kan gjenopprette strømforsyningen om den rammes, for eksempel om en trafo settes i brann. Kraftselskapene bruker nå millioner av kroner på å sikre seg fysisk med gjerder og overvåkingskameraer.
– Jeg mener at kraftsektoren i dag ikke er godt nok forberedt på kriser, men den viser økt forståelse for at dette er viktig, sier Haugstøyl.

– Vi pleier å si at et langvarig strømbrudd er alle krisers mor.
– Jeg mener at kraftsektoren i dag ikke er godt nok forberedt på kriser.

– Jeg vil ikke komme med en generell advarsel mot å kjøpe verken elbuss eller elbil fra Kina.

– Hvis vi er helt avhengig av noen få amerikanske selskaper uten å ha noen form for nasjonal kontroll, kan det være svært risikofylt.
– Er det ikke nettopp dette som handler om exit-strategi?
– Exit til hva, spør jeg da. Det finnes ingen fullgod erstatning for de amerikanske tek-selskapene i dag.
Kinesiske elbiler
Han kjenner godt til Ruters egen advarsel når det gjelder mulighetene for å hacke kinesiske elektriske busser og biler.
– Vil du advare offentlige transportselskaper mot å kjøpe elbusser fra Kina?
– Nei, det vil jeg ikke. Men jeg vil si at man må være klar over konsentrasjonsrisikoen. Hvis for eksempel bussene skal brukes for å evakuere en befolkning i en krise, må man ha gjort en vurdering av konsekvensene om bussene bare kommer fra en leverandør.
Haugstøyl mener denne bevisstheten må gjelde uavhengig av hvilket land som har produsert bussene.
Han viser til hendelsen i 2022 da Russland hadde angrepet Ukraina. Russerne stjal amerikanske landbruksmaskiner, i hovedsak traktorer og skurtreskere av merket John Deere. Maskinene ble fraktet til Tsjetsjenia, men ble ubrukelige da produsenten kunne fjernlåse maskinene via GPS-teknologi.
– Om vi blir veldig avhengig av teknologi fra land som vi ikke har et sikkerhetssamarbeid med, må vi ha tenkt gjennom hva det betyr for vår nasjonale sikkerhet i en krise eller krig. Men jeg vil ikke komme med en generell advarsel mot å kjøpe noe fra for eksempel Kina.
– Gjelder dette også kinesiske elbiler?
– I 2019 hadde vi to prosent kinesisk-produserte biler på norske veier. I år har vi over 20 prosent. Og kineserne er kjent for å legge inn teknologi som ikke står i spesifikasjonene.
– Som for eksempel?
– Både amerikanske og danske fageksperter har funnet dette i solceller som er produsert i Kina. Det er en form for skjult teknologi som ikke står i produktbeskrivelsen. Man er jo mest redd for at slik teknologi har en såkalt «killer switch», slik at bilen eller solcellene slutter å virke.
Haugstøyl sier at NSM har tatt opp dette spesielt med kraftsektoren når det gjelder fornybare energikilder. Han skryter av vannkraftprodusentene som klassifiserer teknologivalgene sine, slik at de bare kjøper avansert teknologi fra land som er medlemmer i Nato.
– De samme kravene gjelder ikke for produksjonsteknologi innen solkraft og vindkraft. Nå har ikke dette vært en stor utfordring hittil fordi disse kildene har utgjort en veldig liten del av energiforsyningen i Norge, men Stortinget har vedtatt mål om å øke fornybarandelen, og da må man vurdere om det er ønskelig å bli avhengig av teknologi fra for eksempel Kina. Vi har sett eksempler fra andre land på at dette er veldig sårbart.
– Gjelder det spesielt Kina, eller også andre land?
– Vi sier at det er aktørnøytralt, men vi er skeptiske til å få inn mye teknologi i norsk kritisk infrastruktur fra land som vi ikke har et sikkerhetspolitisk samarbeid med. For å bruke en analogi – vi ønsker ikke at norske selskaper skal legge alle eggene i en kurv.
– Da forstår vi at du ikke kjører kinesisk bil?
– Nei, begge bilene mine er tyske. Elbilen er en Audi, og så har jeg redundans i en bensindrevet Polo.
Avhengig av KI
Vi skifter tema, og jeg spør Haugstøyl om NSM har registrert noe cyberangrep mot norske leveranser til krigen i Ukraina.
– Jeg vil være varsom med å uttale meg om hva vi har sett der. Jeg ønsker ikke å gå inn på det.
Derimot vil Haugstøyl gjerne snakke om kunstig intelligens (KI). For datasikkerheten betyr KI mye – på godt og vondt.
– Vi er jo blitt helt avhengige av KI for å håndtere enorme mengder med data, og da snakker jeg om den mer analytiske KI-en, ikke den generative. Vi avdekker mye mer med modeller for maskinlæring enn den menneskelige hjerne ville klare. NSM og andre etterretningskilder er blitt mye mer effektive. Men det negative er selvfølgelig at også trusselaktørene bruker disse verktøyene, og de bryr seg ikke om verken GDPR eller demokratiske prinsipper.
– Kan du være litt mer konkret?
– De bruker KI for å identifisere nye sårbarheter. De kan lettere finne passord og benytte seg av sosial manipulasjon. For eksempel kan de lage profiler og mailer som ser ekte ut. Selv en telefonsamtale med noen du kjenner stemmen til, trenger ikke lenger være ekte.

Øvelse Digital 2025 testet totalforsvarets evne til å håndtere og koordinere en kompleks digital hendelse. 60 virksomheter deltok.

– Jeg mener det er bedre å ha én veldig god og nær venn enn ti venner som ikke er der når du trenger dem.

Hver nyttårsaften serverer Arne Christian Haugstøyl hummersuppe. Den lages med basis i flamberte skall.

Hytta i Østfold og båtlivet der er Haugstøyls store interesse på fritida. Her med hunden Mira.
Haugstøyl er på sosiale medier, men sier at han er veldig bevisst på å sjekke henvendelser han får, enten det er på mail eller sms.
– Har du selv blitt lurt?
– Nå kjenner jeg at dette blir litt skummelt, for nå legger jeg hodet på blokka for at noen også vil prøve å lure å meg. Men ja, jeg også er blitt lurt en gang. Ikke her i NSM, men mens jeg jobbet i konsulentselskapet Advansia før jeg begynte her. Det er ordentlig pinlig.
– Hva skjedde?
– Akkurat som andre har unnskyldninger, satt jeg og ventet på et dokument som skulle signeres. Jeg hadde akkurat purra og fikk en henvendelse fra Docusign, men var på vei inn i et møte og hadde dårlig tid. Jeg leste ikke mailen godt nok, trykket på lenken og fikk beskjeden «Du har blitt lurt»! Heldigvis var det en test. Den fikk meg til å bli veldig opptatt av ikke å trykke på noe før jeg har sjekket om det er riktig avsender.
I mai er det to år siden Arne Christian Haugstøyl kom fra Advansia, der han hadde ledet en gruppe konsulenter som jobbet med analyse og sikkerhetsrådgivning. Før Advansia jobbet han 16 år i Politiets sikkerhetstjeneste, de siste fem som kontraterrorsjef.
Denne bakgrunnen gjorde at Haugstøyl var best kvalifisert til å overta jobben som NSM-sjef etter Sofie Nystrøm, som sluttet brått i desember 2023 på grunn av et lån på 200 millioner som brøt med statens regelverk.
For et år siden konkluderte Gjedrem II-utvalget med at NSM hadde for mange oppgaver. Nå har regjeringen vedtatt å opprette et Klareringsdirektorat som forhåpentlig vil effektivisere arbeidet med sikkerhetsklareringer.
Flere oppgaver flyttes ut av NSM og over til direktorat eller departement. Mye er ikke offisielt avklart ennå.
– NSM skal være den nasjonale responsfunksjonen for cyberhendelser. Vi skal være den overordnede huben på tvers av alle sektorer. Vi skal fortsatt ha et felles cyberkoordineringssenter hos oss. Her sitter representanter for NSM, Kripos, PST og Etterretningstjenesten sammen i et felles operasjonsrom for å vurdere hendelsene – om det er kriminelle eller statlige aktører som står bak.
– Får vi ta et bilde der?
– Nei, der slipper ingen andre enn ansatte inn.
Exit-strategi
Gjedrem II-utvalget kritiserte også pengebruken og antall ansatte. Nå er dette under kontroll, ifølge Haugstøyl. Og ansettelsesstoppen er opphevet.
– Dere søker etter flere medarbeidere. Hva slags kompetanse trenger dere?
– Nå tenker jeg det er riktig av meg først å ha en budsjettdialog med departementene og ikke journalister. Men med den sikkerhetspolitiske situasjonen vi lever i og den kunnskapen vi har om russiske planverk, kreves stor kapasitet. Deteksjonsevne avhenger av kapasitet, men også regelverks- og teknologiutvikling.
Haugstøyl vil ikke si så mye om status for prosjektet Nasjonal sky fordi dette nå ligger til avklaring hos Justisdepartementet.
I Risiko26 beskrives en bekymring over konsentrasjonsrisikoen som ligger i at vi alle og næringslivet er veldig avhengig av de store amerikanske tek-selskapene når det gjelder skyløsninger.
– Hvis vi er helt avhengig av noen få amerikanske selskaper uten å ha noen form for nasjonal kontroll, kan det være svært risikofylt.
– Er det ikke nettopp dette som handler om exit-strategi?
– Exit til hva, spør jeg da. Det finnes ingen fullgod erstatning for de amerikanske tek-selskapene i dag. Vi mener jo ikke at vi skal ut av Microsoft, men også på dette området må vi tenke på redundante løsninger. Vi kan ikke risikere at landet vårt lammes fordi vi har lagt alle eggene i den ene Microsoft-, Google- eller Amazon-kurven. Alle norske selskaper bør være bevisste på å sikre systemer man er avhengige av i den daglige virksomheten.
– Bruker dere Microsoft i NSM?
– Jada, men vi jobber også mye på graderte plattformer der vi bruker andre tjenesteleverandører, sier Haugstøyl.
United-fan
Han er på sosiale medier, men er svært bevisst på å unngå sosial manipulering. Facebook-profilen som viser at han er Manchester United-fan, er ikke blitt oppdatert siden 29. desember 2024.
Haugstøyl vil verken fortelle hvor han bor eller hvor hytta ligger. Han strekker seg til å si at den ligger i Østfold og at han «elsker å være der».
– Jeg er veldig glad i god mat og god vin og mener selv at jeg er en ganske god kokk. Hver nyttårsaften lager jeg hummersuppe. Den er basert på kraft fra skallet, som jeg flamberer.
Båt- og hyttesesongen ble åpnet i påsken. Han har to sønner i 20-årene, og kona, Vivian Haugstøyl, jobber som drapsetterforsker i Oslo-politiet. Hans sist leste bok er den nye biografien om Gunvor Galtung Haavik, som jobbet i UD da hun i 1977 tilsto spionasje for KGB og Sovjetunionen.
– Du lever som du jobber – med mye hemmelighold?
– Jeg er en ganske åpen person selv om jeg jobber med det hemmelige.
– Jeg leste i DN at du har få venner?
– Jeg har veldig mange bekjente og noen få nære venner. Jeg vil heller ha én god og nær venn enn ti venner som ikke står der når du trenger dem.


