sikkerhet
Opplever at phishing fungerer bedre ved å utnytte sikkerhetsprodukt fra Microsoft
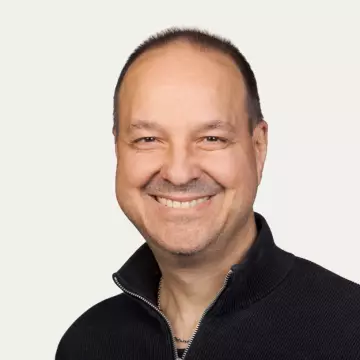
Oddvar Moe jobber med blant annet penetrasjonstesting. Her er han fotografert ved en tidligere anledning.
Bilde: Harald Brombach
Noen ganger skjer det at sikkerhetsprodukter en tror en kan stole på, utgjør en sikkerhetsrisiko i seg selv, eventuelt bidrar til å svekke sikkerheten i andre produkter. Dersom ikke dette problemet kan løses av leverandørene, må kundene selv avgjøre hva som utgjør den største risikoen og handle i henhold til dette.
Nå har det dukket opp et nytt slikt tilfelle, og denne gang gjelder det et produkt fra Microsoft, som skal bidra til å kontrollere tilgangen til dokumenter og epost som deles på utsiden av en virksomhet.
Dette produktet, Azure Information Protection (AIP), har vist seg å gjøre det enklere å lykkes med phishing- og skadevareangrep via epost, ved at det hindre at slike trusler oppdages før de kommer fram til mottakeren.