
Annonse
sikkerhet
– Vi har aldri hatt mer teknologi til å beskytte oss, men samtidig har vi aldri vært så sårbare som vi er nå
Check Points nye teknologisjef mener DevOps har gjort at sikkerhetsansvaret i mange bedrifter er pulverisert.

– Toppledelsen er bevisst på sikkerhet og opplyste om sikkerhetstrusselen, men de vet ikke hvordan de skal løse det. De famler litt rundt, og er usikre på hvor de skal begynne, sier Nils-Ove Gamlem, teknologisjef i Check Point Norge.
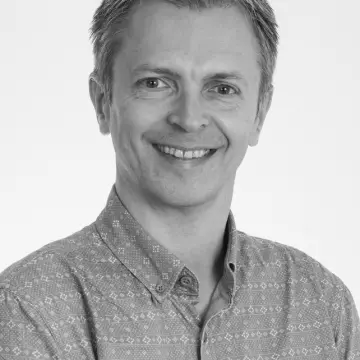
Gamlem har over 20 års erfaring fra IT-bransjen – blant annet som teknologisjef i Cisco og ansvarlig for digitale plattformer hos Nav. For et par måneder siden begynte han i den nye stillingen som teknologisjef i Check Point.
Til digi.no forteller han at han mener digital transformasjon aldri vil bli en realitet i virksomheter hvis de ikke også håndterer sikkerheten.
– Dette er heldigvis noe det har blitt mye større bevissthet rundt, og som har kommet på agendaen hos flere bedrifter blant annet på grunn av regulatoriske krav.
Veldig mange av de sikkerhetsbristene vi ser nå om dagen, er skyrelaterte
Mens sikkerhetsbrister tidligere stort sett bare fikk konsekvenser for selskapenes anseelse, gjør nå reguleringer som GDPR at dette også kan få en direkte økonomisk konsekvens. Kommer persondata på avveie, risikerer selskapene bøter – og det gjør at enda flere tar sikkerheten på alvor, mener Gamlem.
Samtidig mener han det har blitt stadig vanskeligere å beskytte seg mot trusler. Noe av grunnen er ifølge Gamlem at vi omgir oss med stadig flere nett-oppkoblede enheter, både privat og på jobb – i tillegg til alle utfordringene som er relatert til tingenes internett og at «alt» er på nett. Vi bruker også stadig flere skybaserte tjenester, ofte uten å tenke så nøye gjennom hva man bruker det til og hvordan sikkerheten er. Det kan være tjenester som Office 365, Dropbox, Slack og annet – og mange av tjenestene tas i bruk av ansatte uten at IT-avdelingen er informert.
– Veldig mange av de sikkerhetsbristene vi ser nå om dagen, er skyrelaterte. Vi har aldri hatt mer teknologi til å beskytte oss, men samtidig har vi aldri vært så sårbare som vi er nå.
Gamlem mener det er en utfordring i mange bedrifter at det finnes veldig mange leverandører av sikkerhetsprodukter, og at det ikke er noen deling av informasjon mellom sikkerhetsleverandørene. Dermed har du kanskje ett sikkerhetsprodukt for endepunktene, flere ulike på skysiden, og så videre. Det gjør at det hele blir veldig komplekst, og det kan være vanskelig å ha en konsistent sikkerhetspolicy.
Annonse
– Skal vi bevege oss i riktig retning, så må sikkerhet også bli en plattform – man må bygge en sikkerhetssarkitektur og ha det som en plattform.
DevOps gjør at det er uklart hvem som har ansvar for sikkerhet
Nye måter å jobbe på – som DevOps – har ifølge Gamlem gjort at det ikke lenger er like tydelig hvem som har ansvaret for sikkerheten.
– Det er en form for kulturkrasj mellom den tradisjonelle IT-driftsavdelingen og utviklingsavdelingene. Man kaller det DevOps – altså «development» og «operations» – men det er ikke mange bedrifter hvor dette faktisk er slått sammen. Du har fortsatt driftsavdelingen og utviklingsavdelingen. Det heter gjerne «you build it, you run it» – men i det øyeblikket det kjører så løper gjerne utviklerne videre til neste prosjekt og neste funksjonalitet som skal utvikles.
Det er en form for kulturkrasj mellom den tradisjonelle IT-driftsavdelingen og utviklingsavdelingene
– Så ender du opp med at driftsavdelingen ikke helt vet hva de skal drifte.
Tidligere var det mye tydeligere hvem i bedriften som hadde ansvaret for sikkerheten, mener Gamlem.
Annonse
– I større organisasjoner er det veldig mange som jobber med sikkerhet, men det er kanskje én avdeling som har ansvaret for laptoper og skrivebordsflaten, en annen for samhandlingsløsningene, en annen for infrastrukturen, og så videre.
Det å ha noen som klarer å se alt i sammenheng er viktig, mener Gamlem.
Egen SaaS-løsning for å sikre andres SaaS-løsninger
For en ukes tid siden lanserte Check Point en løsning som ifølge selskapet skal være den første skybaserte løsningen for å avverge sofistikerte angrep rettet mot SaaS-applikasjoner (Software-as-a-Service). Løsningen kalles Check Point CloudGuard SaaS og har spesiell fokus på de nyeste sikkerhetstruslene – som blant annet phishing-forsøk og målrettede forsøk på å stjele virksomhetens sensitive data.
CloudGuard SaaS legger seg i mellom de ulike SaaS-skytjenestene man bruker, og benytter ifølge Check Point en «sky-til-sky API-arkitektur» som gjør at man vil se uautorisert aktivitet i skytjenester – med mulighet til å avsløre og forhindre datalekkasjer (for eksempel ved kopiering av filer fra bedriftens skyløsninger til skyløsninger man bruker privat).
Annonse
Sikkerhetsutfordringene er ifølge Gamlem mye større enn tidligere da det holdt med enkel antivirussikring. Årsaken er at veldig mange av de sårbarhetene som dukker opp nå, ikke er kjent fra før.
– Vi blir truffet veldig mye av det som kalles «zero day breaches» (nulldagssårbarheter. Red. anm.), hvor det ikke finnes noen signatur. Disse sårbarhetene har aldri vært sett tidligere, og man kan ikke sammenligne filen med noe som har hendt tidligere. I stedet må vi se på filen og analysere hva den kan gjøre – hva har den av eksekverbar kode i seg?
Enten kan man da fjerne den eksekverbare koden, eller så kan filen kjøres i en virtuell sandkasse på maskinen eller i en skytjeneste – og så ser man på resultatet av å kjøre filen, i stedet for å bare analysere innholdet i filen.
– Vi har en database som vi kaller «Threatcloud» som inneholder rundt 25 millioner uhumskheter som vi har detektert og som er samlet inn fra alle appliancene vi har der ute, sier Gamlem. Dermed trenger man ikke å gjøre den samme analysen flere ganger.
- Får flengende kritikk fra hackergruppe: Foreslår sikkerhetskrav for bredbåndsrutere
Gartner: 95 prosent er kundens skyld
Annonse
Ifølge en undersøkelse fra Gartner vil så mye som 95 prosent av alle sikkerhetsbrister i skyen i 2022 være kundenes egen feil – ikke skyleverandørens.
Dette er noe som også opptar Gamlem, som forteller at veldig mange tror at alt er trygt når det ligger i skyen. Men selv om datasenterne til de store aktørene nok er svært trygge med tanke på fysisk sikring, er det ikke sikkert du har backup, beskyttelse mot skadevare. Applikasjoner du utvikler og kjører i et datasenter er heller ikke sikrere om de kjører på Amazon AWS, Microsoft Azure eller på en server i din egen kjeller.
Menneskelige feil vil alltid bli gjort, uansett
Manglende sikring gjelder imidlertid ikke bare når man leier serverkapasitet og kjører egne applikasjoner gjennom såkalte IaaS (infrastructure as a service) eller PaaS (platform as a service) -tjenester, men også ved bruk av SaaS-tjenester som for eksempel Office 365, G Suite/Gmail eller Dropbox.
Ved bruk av SaaS-tjenester har du for eksempel ikke nødvendigvis automatisk backup av eposten din, og du er ikke sikret mot at brukerne kan motta skadelige eposter. Man må være veldig bevisst på hva som er ditt ansvar å sikre, og hva som sikres av skyleverandøren.
Gamlem gjør et poeng ut av at det at mye nå ligger i skyen, gjør at tradisjonelle brannmurer ikke lenger holder. Den mest effektive måten å få tilgang til informasjon fra en bedrift nå er ikke å hacke bedriftens nettverk, men å sende en epost med lenke som noen i bedriften klikker på.
– Menneskelige feil vil alltid bli gjort, uansett. Da må teknologien komme inn for å hjelpe oss til å ikke gjøre feil som kan få katastrofale konsekvenser.
Annonse
- Utpressingsvare: Frekk IT-konsulent tjener grovt på å låse opp kundenes kaprede filer


